チャットボットのセキュリティリスク7つ【対策すれば管理できます】
こんにちは。GMOプライム・ストラテジーの森岡です。
チャットボットのセキュリティリスクは、2026年に「AI担当だけの話」ではなくなりました。IPAの「情報セキュリティ10大脅威」で、「AIの利用をめぐるサイバーリスク」が組織編3位に初選出されたからです(出典:IPA、2026年1月29日)。とはいえ、チャットボットを提供する側としては、怖がる前にリスクが起きる「場所」を知るのが先かなと。
 AIチャットボットの導入を任された人
上司に「チャットボットのセキュリティリスクは大丈夫?」と聞かれて、答えに詰まってしまった。こういうのって何が危なくて、どこまで対策すればいいもんなの?
今回は、上記のような疑問に答えます。
- チャットボットのセキュリティリスク7つ(起きる場所は4か所)
- 対策4つ(入れない・読ませない・任せきらない・土台を守る)
- 導入前のチェックリスト10項目(社内説明にそのまま使える)
弊社は、WordPressなどのCMSを高速、セキュアに動作させる実行環境「KUSANAGI」を開発している会社です。2015年の開発から、10年以上になります(出典:弊社 有価証券報告書)。
弊社でも、WordPressプラグインとして簡単にインストールできるAIチャットボットの無償版(シリアル番号の発行が必要)と有償版を提供しています。弊社サイトでも運用中です。
読み終えるころには、リスクを上司に説明でき、何から手をつければいいかもわかるはずです。
GMOプライム・ストラテジー株式会社 マーケティング部
森岡 佑亮
フリーランスとして6年間、あらゆる業種のSEO・コンテンツマーケティングに従事。
内部SEO対策やデータドリブンな施策立案を得意とする。
現在はGMOプライム・ストラテジーにて、KUSANAGIの分析・集客・コンテンツ戦略を担当。
チャットボットのセキュリティリスクは7つ【起きる場所は4か所だけ】
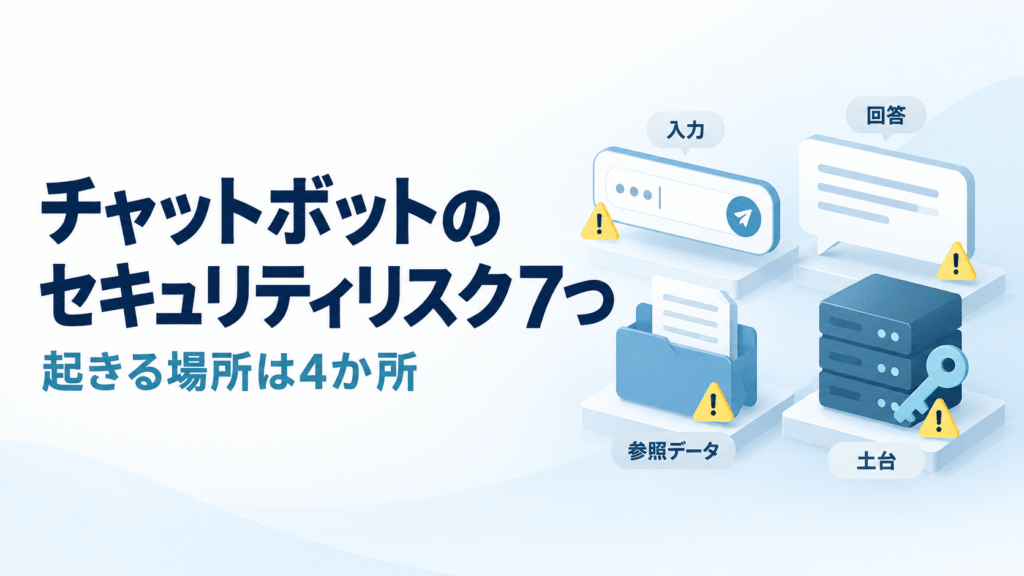
チャットボットは、リスクの場所を知って対策すれば、きちんと管理できます。注意すべきリスクは7つで、入力・回答・参照データ・土台の4か所で起きます。
チャットボットを「24時間働く受付スタッフ」にたとえると、4か所はこんなイメージです。
- 入力:お客さまが受付で話す内容
- 回答:受付スタッフが口にする内容
- 参照データ:受付スタッフに持たせたマニュアル
- 土台:受付のある建物と、その鍵
※リスク①と⑥以外は、生成AIを使うチャットボットならではのリスクです。
入力のリスク:打ち込まれた情報が外に出る
1つ目の場所は「入力」です。お客さまが受付で話した内容が、思わぬところへ出ていくリスクですね。
リスク①:会話ログに個人情報がたまり、漏えいする
チャットボットに書き込まれた質問は、「会話ログ」として管理画面に残ります。やっかいなのは、訪問者が自分から氏名や電話番号、注文番号まで書き込んでくること。
そのログが何年分もたまった状態で、不正ログインや設定ミスが起きると、個人情報がまとめて外に出てしまいます。生成AIへの個人情報の入力には、個人情報保護委員会が2023年6月に注意喚起を出しているほどです(出典:個人情報保護委員会)。
リスク②:入力した内容がAIの学習に使われる
AIによっては、入力された内容が、AIを提供する会社のモデル改善(学習)に使われます。学習に使われた情報が、ほかの利用者への回答に混ざって出てくる可能性も、ゼロとは言い切れません。
海外では2023年、韓国のサムスン電子で、社員が社内のソースコードをChatGPTに入力していたことがわかりました。同社は、生成AIの社内利用を制限しました(出典:CSO Online)。
とはいえ、ChatGPTの法人向けプランやAPIのように、入力を標準で学習に使わないサービスもあります(出典:OpenAI)。なので、見るべきは「AIを使うかどうか」ではなく、「入力が学習に使われる設定かどうか」です。
回答のリスク:会社として言ってはいけないことを言う
2つ目の場所は「回答」です。受付スタッフの発言は、お客さまから見れば会社の発言そのものですよね。
リスク③:もっともらしい誤回答が「会社の公式回答」になる
生成AIは、事実と違う内容を、もっともらしく答えることがあります。これを「ハルシネーション」と呼びます。怖いのは、サイトに置いたチャットボットの答えが、お客さまには「会社の公式回答」に見えることです。
海外では2024年2月、カナダの航空会社が、チャットボットの誤った案内の責任を問われました。実際にはない「忌引き割引を、あとからさかのぼって申請できる」というルールを案内したケースです。
航空会社は「チャットボットの案内に責任はない」と争いましたが、認められませんでした。結果、約812カナダドルの支払いを命じられています(出典:Kiplinger)。AIの発言でも、会社の責任になりうるということ。
リスク④:悪意ある指示で想定外の発言をさせられる(プロンプトインジェクション)
プロンプトインジェクションとは、ざっくり言うと「AIへの指示を書き換えるいたずら・攻撃」です。
2023年12月には、アメリカの自動車販売店のチャットボットが、利用者の誘導に乗せられました。新車を「1ドルで売る」と答え、「法的拘束力のある申し出です」と念押しまでしています(海外の事例。出典:AI Incident Database)。
プロンプトインジェクションは、セキュリティの国際団体OWASPによる生成AIのリスク一覧でも、2026年版で1位です(出典:OWASP)。手口は日々変わるので、AIへの指示だけで防ぎきるのは難しいかなと思います。
③④の防ぎ方は、後半の「任せきらない」で紹介します。
参照データのリスク:読ませた資料がそのまま答えに出る
3つ目の場所は「参照データ」です。受付スタッフに持たせたマニュアルにあたります。
リスク⑤:公開前の情報や社内資料まで答えてしまう
RAG型のチャットボットは、読ませた資料をもとに答えます。RAGとは、わかりやすく言うと「AIに自社の資料を参照させて、答えさせる仕組み」。AIが資料を覚える(学習する)わけではありません。つまり、読ませた資料に書いてあることは、聞かれれば答えてしまう可能性があります。
例えば、発表前の新しい料金表や、社員向けの手順書がまぎれ込んでいると、そこから回答が作られてしまいます。「この部分だけは答えないで」とAIに指示しても、確実に守らせる方法はありません。いちばん確実なのは、そもそも「読ませない」ことです。
土台のリスク:チャットボットを動かす仕組みが狙われる
4つ目の場所は「土台」です。受付のある建物と、その鍵にあたります。
リスク⑥:管理画面やサイトが乗っ取られ、偽の案内に使われる
チャットボットの管理画面や、チャットボットを置いているサイトそのものが乗っ取られるリスクです。乗っ取られると、会話ログを抜き取られたり、回答やページを書き換えられて偽サイトへの案内に使われたりします。
とくにWordPressのサイトは要注意です。2025年に見つかったWordPress関連の脆弱性は11,334件で、そのうち91%がプラグインでした。しかも、公表された時点で修正版が出ていなかったものが46%ありました(出典:Patchstack)。
「うちは小さなサイトだから狙われない」と感じる方もいるでしょう。でも、攻撃の多くはプログラムで自動的に行われるので、サイトの大小はあまり関係ありません。チャットボットをプラグインで入れるなら、そのプラグイン自体もこの「土台」の一部です。
弊社が開発している「KUSANAGI」は、WordPressなどのCMSを高速、セキュアに動作させる実行環境です。チャットボットの安全は、置き場所であるサイトの安全とセットで考えるのが大事かなと思います。
リスク⑦:大量の質問でAPI料金が膨らむ
チャットボットの裏で外部のAIを呼び出す仕組み(API)は、使った分だけ料金がかかるのが基本です。悪意のある人がプログラムで大量の質問を送り続けると、そのたびにAIが動き、API料金が膨らみます。
OWASPの2026年版では、この「無制限の消費」が前回の10位から6位に上がりました(出典:OWASP)。情報は漏れていなくても、、、請求書を見て初めて気づくタイプの被害です。
弊社の「GMO AI RAGチャット」は、弊社が用意した標準のLLM(大規模言語モデル)で動きます。有償版なら、GPTやClaudeなどの外部LLMも利用できます。ただし外部LLMを設定した場合、そのAPI料金はお客さま負担です。
なお、標準LLMなら、月間の利用上限の範囲内で、API料金は別途かかりません。
対策は「入れない・読ませない・任せきらない・土台を守る」の4つ
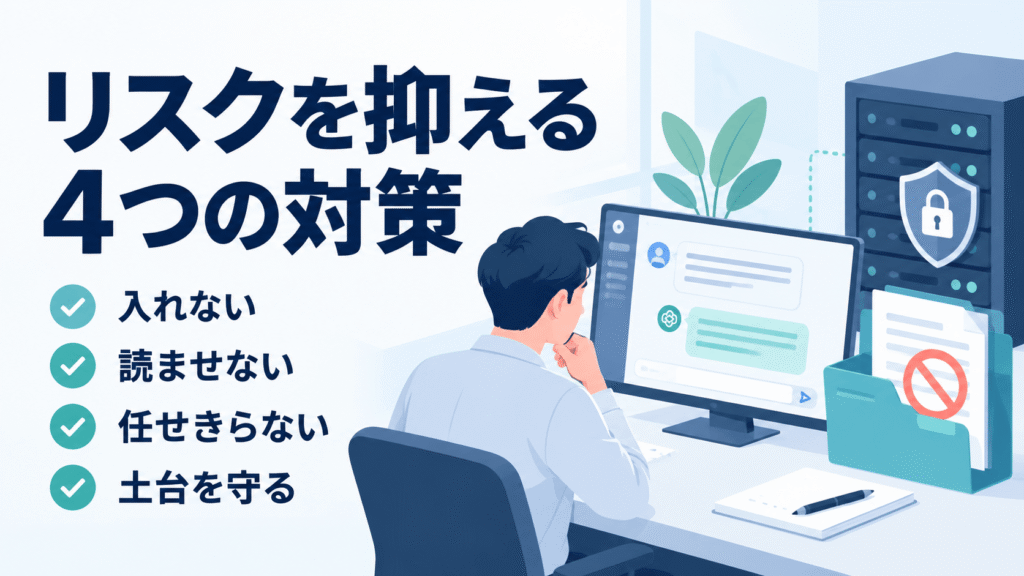
対策は4つに集約できます。個人情報を入れない、余計な情報を読ませない、AIに任せきらない、土台を守る、です。
7つのリスクとの対応は、次のとおり。
- 入れない → リスク①②
- 読ませない → リスク②⑤
- 任せきらない → リスク③④
- 土台を守る → リスク⑥⑦
入れない:個人情報を入力させず、会話ログを持ちすぎない
1つ目は、守るべき情報をそもそも「入れない」ことです。理由はシンプルで、持っていない情報は漏れようがないから。
やることは、次の3つです。
- 入力欄の近くに「個人情報は入力しないでください」と書いておく
- 会話ログを見られる人を、必要な担当者だけに絞る
- 会話ログは必要な期間だけ残し、古いものは消す
会話ログはサイト改善のヒントの宝庫ですが、何年分も残しておく理由はあまりないはずです。あわせて、入力を学習に使わないサービスを選んでおけば、リスク②も防げます。
弊社のAIチャットボットでは、会話ログの保存期間は、設定で決められます。
読ませない:最初は「公開済みのページ」だけを参照させる
2つ目は、AIに余計な情報を「読ませない」ことです。リスク⑤は、これでほぼ防げます。
おすすめは、最初はサイトで公開済みのページだけを参照させること。というのも、公開済みのページなら、AIがそのまま答えても困らないからです。社内マニュアルや内部の資料は、運用に慣れてから、範囲を区切って足していけばOKです。
弊社のAIチャットボットも、この考え方で作っています。取り込んだデータはAIの学習に使わず、同期するのはWordPressで「公開」状態の記事だけ。非公開の記事や下書きは自動で除外され、読ませるページもカテゴリ単位・ページ単位で選べます。
どんな仕組みか気になる方は、GMO AI RAGチャットのページをのぞいてみてください。
任せきらない:答える範囲を決め、会話ログを人が見る
3つ目は、AIに「任せきらない」ことです。誤回答(リスク③)とプロンプトインジェクション(リスク④)は、どんなAIでもゼロにはできません。なので、人が関わる余地を残しておきます。
進め方は、次の3ステップです。
- 料金・契約・返金など、間違えると困る質問は、問い合わせ窓口へ案内する
- 公開済みのページの中でも、まずは「よくある質問」など1カテゴリだけで始める
- 週に1回は会話ログを読み、誤回答を見つけたら元のページを直す
「ログを毎週読むなんて、手間が増えるだけでは?」という声もあると思います。でも、1カテゴリだけなら、読む量は少なく済むはずです。
しかも、誤回答はチャットボット側ではなく元のページを直すと、同じ間違いがくり返されにくくなります。うまくいったら、カテゴリを少しずつ広げればOKです。
土台を守る:管理画面の認証・CMSの更新・利用上限の3点を固める
4つ目は「土台を守る」です。受付スタッフをいくら教育しても、建物の鍵が開いていたら意味がないですよね。
固めるのは、次の3点です。
- 管理画面:推測されにくいパスワードにして、2段階認証が使えるならオンにする
- CMS:WordPress本体とプラグインを、こまめに最新版へ更新する
- 利用上限:APIの月間の使用量や金額に、自分たちで上限を設定しておく
どれも地味ですが、リスク⑥⑦はこの3点で大きく減らせます。
導入前に確認したい10項目【社内説明にそのまま使えるチェックリスト】
ベンダーに確認すべきは、学習利用・会話ログの保存期間・参照範囲・管理画面の守り・利用上限など10項目です。
下の表は、そのままベンダーへの質問リストとして使えます。回答を横に書き足していけば、上司や情報システム部門への説明資料にもなるはずです。
| 確認項目 | ベンダーへの聞き方の例 | 対応するリスク |
|---|---|---|
| 1. 学習利用 | 入力された内容や読ませた資料は、AIの学習に使われますか? | ② |
| 2. 会話ログの保存期間 | 会話ログは何日間保存されますか?期間は変えられますか? | ① |
| 3. 会話ログの削除 | 不要になったログは、自動または手動で削除できますか? | ① |
| 4. 参照範囲の指定 | AIに読ませるページを、ページやカテゴリ単位で選べますか? | ⑤ |
| 5. 非公開情報の除外 | 下書きや非公開のページは、自動で除外されますか? | ⑤ |
| 6. 管理画面の守り | 2段階認証や、担当者ごとの権限設定はありますか? | ⑥ |
| 7. データの保存場所と通信 | データはどこのサーバーに保存され、通信は暗号化されていますか? | ①⑥ |
| 8. 利用上限と料金 | API料金は誰が払いますか?使用量や金額に、こちらで上限を設定できますか? | ⑦ |
| 9. 誤回答の直し方 | 誤った回答を見つけたら、どうやって直せますか? | ③④ |
| 10. 事故時の連絡 | 情報漏えいなどが起きたら、いつ・どうやって連絡がきますか? | ①⑥ |
「ベンダーにここまで聞くのは失礼かな…」と遠慮してしまう方もいるはず。でも、大丈夫です。というのも、セキュリティを大切にしているベンダーほど、こうした質問に慣れているから。
10項目すべてにはっきり答えられるベンダーなら、社内にも自信を持って説明できますよね。
なお、弊社の「GMO AI RAGチャット」については、サービス資料で詳しく紹介しています。比較の材料として、気軽にダウンロードしてみてください。
チャットボットのセキュリティリスクに関するよくある質問
チャットボットの欠点は何ですか?
チャットボットの欠点は、
- 想定外の質問に弱いこと
- 誤回答に気づきにくいこと
- 置いただけでは使われないこと
の3つです。
とくに3つ目は見落としがちで、FAQページとの役割分担がカギになります。詳しくは、チャットボットとFAQの違い【結論:両方置いて、Q&A作成は省く】で解説しています。
ChatGPTに入力してはいけない情報は何ですか?
個人情報、取引先の機密、公開前の社内情報、パスワードなどの認証情報、ソースコードの5つは入力しないのが原則です。
学習に使わない設定にしていても、入力した内容が外部のサーバーに送られることは変わりません。社内ルールは「設定に関係なく入れない」で決めておくと安心です。
ChatGPTのセキュリティリスクは何ですか?
ChatGPTの主なリスクは、入力情報の学習利用と漏えい、もっともらしい誤情報、アカウントの乗っ取りの3つです。
1つ目と2つ目は、本記事のリスク②③と同じ考え方で防げます。アカウントの乗っ取りは、パスワードの使い回しをやめて、2段階認証をオンにするのが基本です。
無料のチャットボットは危険ですか?
無料だから危険とは限りません。確認すべきは料金ではなく、入力データの学習利用と会話ログの扱いです。
同じサービスでも、無料プランと法人向けプランで入力データの扱いが違うことがあります。利用規約とプライバシーポリシーには、必ず目を通しておきましょう。
シナリオ型のチャットボットなら安全ですか?
シナリオ型は誤回答やプロンプトインジェクションに強いものの、会話ログの漏えいや管理画面の乗っ取りは同じく起きます。
シナリオ型とは、あらかじめ決めた選択肢と答えだけで動くタイプのこと。AIの種類に関係なく、「入れない」と「土台を守る」は欠かせません。
まとめ:チャットボットのリスクは「ゼロ」にできないが「管理」はできる
今回は以上でして、記事の要点をまとめます。
- チャットボットのセキュリティリスクは7つで、入力・回答・参照データ・土台の4か所で起きる
- 対策は「入れない・読ませない・任せきらない・土台を守る」の4つ
- 導入前は、10項目のチェックリストでベンダーに確認する
リスクをゼロにすることは、、、正直できません。でも、管理はできます。
確認せずに入れた会社は、事故が起きてから説明に追われがちです。一方で、確認してから入れた会社は、上司にも情報システム部門にも「ここまで対策しています」と言える状態でスタートできます。
ほかのサービスと比べたい方は、【2026年版】サイト埋め込みチャットボット比較|FAQ・AIチャット・RAGの違いと選び方もどうぞ。
公開済みのページだけを読ませて、小さく始められるAIチャットボットを試したい方は、ぜひGMO AI RAGチャットをお試しください。無償版(シリアル番号の発行が必要)から始めて、問い合わせが増えてきたら有償版に切り替える進め方もできます。社内で検討するためのサービス資料ももちろん無料で用意しておりますので、お気軽にどうぞ。
この記事を書いた人
関連記事
-
 RAGのセキュリティリスクと対策【結論:権限と置き場所で決まる】
-
AIチャットボットから個人情報が流出する?運営が見落としがちな会話データのセキュリティ対策
-
製造業で生成AIをどう使う?自社のマニュアルや技術情報を活かす方法
-
生成AIは「魔法の杖」ではない。RAG導入を成功に導くデータ整備と検索精度の極意
-
重厚長大なシステム開発は不要。最短翌日で稼働する「情報提供型AI」がサポート現場を救う理由
-
チャットボットとFAQの違い【結論:両方置いて、Q&A作成は省く】
-
【自治体DX推進協議会2026年調査】生成AIを導入した自治体は78.2%、全庁活用は54.9%|庁内資料をもっと活かすAIの使い方とは
-
医療事務経験者が考える受付業務の効率化|専門知識ゼロ・導入10分で今日から始める月額2,200円のAIチャットボット